
La souveraineté des données a quatre dimensions. Votre fournisseur n’en couvre peut-être qu’une.
Demandez à cinq dirigeants ce qu’ils entendent par souveraineté des données. Vous obtiendrez pourtant cinq réponses. Le premier pense à un serveur à Montréal. Pour le deuxième, c’est la conformité à la Loi 25. Le troisième veut un fournisseur québécois. Le quatrième pense plutôt à la cybersécurité. Quant au cinquième, il n’a pas encore tranché.
Aucun n’a tort. Mais aucun n’a toute la réponse.
Le terme s’est imposé dans les appels d’offres, les brochures infonuagiques et les conseils d’administration. Pourtant, personne ne lui a donné de définition commune. Un fournisseur peut donc se dire souverain parce que ses serveurs sont au Canada. Sa maison mère, toutefois, obéit peut-être à une loi étrangère comme le CLOUD Act, qui l’oblige à remettre vos données sur demande.
À mon avis, la souveraineté des données, c’est un niveau de contrôle. Plus précisément, ce contrôle se mesure sur plusieurs axes.
Quels sont les quatre piliers de la souveraineté des données ?
Lors de conférences récentes, j’ai pu synthétiser les quatre piliers suivants. Chacun répond à une question différente. D’ailleurs, un même fournisseur peut être solide sur l’un et faible sur l’autre.
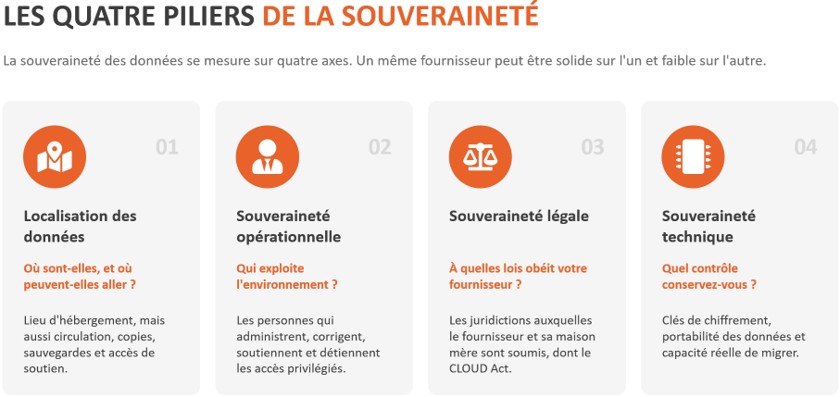
Les quatre piliers de la souveraineté des données : localisation, souveraineté opérationnelle, légale et technique.
1. Localisation des données : où sont-elles, et où peuvent-elles aller ?
C’est le pilier que tout le monde connaît et celui qu’on évalue le plus mal. En effet, la question ne s’arrête pas au lieu d’hébergement. Elle couvre aussi les endroits où la donnée circule et où on la copie. Il faut aussi savoir où dorment les sauvegardes et d’où partent les accès de soutien. Par exemple, une base hébergée à Montréal, mais copiée en Virginie pour la relève, ne reste pas au Québec. De même, un journal d’événements envoyé vers un outil de surveillance américain quitte le Québec.
2. Souveraineté opérationnelle : qui exploite l’environnement ?
Vos données peuvent rester au Canada alors que des équipes situées ailleurs les administrent. Pensez aux personnes qui gèrent les serveurs et appliquent les correctifs. Ajoutez également celles qui traitent les billets de soutien et détiennent les accès privilégiés. Toutes font partie de l’équation. Ainsi, un accès administrateur ouvert depuis l’étranger équivaut à un transfert, même si aucun octet ne déménage.
3. Souveraineté légale : à quelles lois votre fournisseur obéit-il ?
C’est le pilier le plus souvent ignoré et le plus déterminant. Le CLOUD Act américain date de 2018. Il oblige tout fournisseur infonuagique soumis au droit américain à divulguer les données qu’il possède, garde ou contrôle. Autrement dit, peu importe qu’elles se trouvent aux États-Unis ou ailleurs. Le lieu d’hébergement ne change donc rien à cette obligation. Ce qui compte, c’est le régime juridique qui encadre le fournisseur et sa maison mère.
En juin 2025, une commission d’enquête du Sénat français a interrogé sous serment le directeur des affaires publiques et juridiques de Microsoft France. Les sénateurs lui ont demandé une garantie précise. Microsoft pouvait-elle s’engager à ne jamais transmettre de données de citoyens français au gouvernement américain sans l’accord des autorités françaises ? Sa réponse : « Non, je ne peux pas le garantir, mais, encore une fois, cela ne s’est encore jamais produit. »
En fait, la réponse est honnête. Mais elle résume aussi tout le problème de la souveraineté des données.
4. Souveraineté technique : quel contrôle conservez-vous ?
Le quatrième pilier mesure votre capacité à garder la maîtrise technique de vos données et de vos services. Il évalue aussi votre capacité à réduire votre dépendance envers un fournisseur.
Plusieurs questions permettent de l’évaluer :
- Qui contrôle les clés de chiffrement ? Avez-vous un contrôle réel sur les clés qui protègent vos données ? Pensez notamment à leur gestion, à leur rotation et à leur révocation.
- Pouvez-vous récupérer vos données ? Pouvez-vous les exporter dans des formats documentés, courants et lisibles par machine ? Au besoin, pouvez-vous aussi récupérer les métadonnées, les configurations et les autres actifs utiles à la continuité du service ?
- Pouvez-vous changer de fournisseur ? Avez-vous un plan de sortie ? Avez-vous vérifié, par des tests, qu’une migration vers un autre fournisseur est réalisable ? D’ailleurs, la norme ISO/IEC 19941 et l’ENISA citent l’interopérabilité, la portabilité et les obstacles à la migration comme des enjeux clés de l’infonuagique.
Quel pilier compte le plus pour votre organisation ?
Les quatre piliers n’ont pas le même poids pour toutes les organisations. Pour un dirigeant, la question utile porte donc sur l’exposition réelle. Sur quels piliers une défaillance vous coûterait-elle le plus ?
Vous détenez des renseignements personnels
Dans ce cas, la localisation et le pilier légal passent au premier plan. Depuis le 22 septembre 2023, l’article 17 de la Loi sur la protection des renseignements personnels dans le secteur privé s’applique dans sa version modifiée par la Loi 25. Il exige une évaluation des facteurs relatifs à la vie privée (EFVP) avant toute communication de renseignements personnels hors Québec. Cela inclut un fournisseur infonuagique. L’entreprise ne peut communiquer ces données que si l’évaluation conclut à une protection adéquate. De plus, une entente écrite doit encadrer cette communication. Les sanctions administratives peuvent atteindre 10 M$ ou 2 % du chiffre d’affaires mondial. Quant aux amendes pénales, elles peuvent atteindre 25 M$ ou 4 %.
Vous protégez des plans ou des procédés industriels
Si vous êtes un manufacturier qui protège des plans, des procédés ou des données confiées par vos donneurs d’ordre, les souverainetés technique et opérationnelle prennent le dessus. Par exemple, dans la défense, l’aéronautique ou l’énergie, vos clients peuvent exiger de savoir qui accède à ces données. Ils voudront aussi savoir d’où.
Vous dépendez d’une plateforme pour opérer
Qu’il s’agisse de votre ERP, de votre CRM ou de votre téléphonie, le pilier technique devient une question de continuité et de négociation. Après tout, un fournisseur qui sait que vous ne pouvez pas partir fixe le prix du renouvellement.
Vous adoptez l’IA générative
Ici, les quatre piliers de la souveraineté des données s’activent en même temps. Prenons un employé qui colle un contrat client dans un assistant IA hébergé à l’étranger. Il vient de déplacer une donnée et de la confier à des opérateurs inconnus. En plus, il la soumet à une juridiction étrangère et perd le contrôle de son traitement. C’est d’ailleurs ce que nous observons quand vos employés utilisent l’IA sans encadrement. J’ai aussi développé cet angle dans un article précédent, Vous louez l’IA de quelqu’un d’autre. En somme, la souveraineté se joue désormais au moment où l’IA traite la donnée, et plus seulement là où on la stocke.
Classer avant d’exiger
La souveraineté absolue n’existe pas. Elle n’est pas non plus nécessaire pour toutes vos données. Votre site web public n’a pas les mêmes besoins qu’un dossier d’employé ou une formule de procédé. Le travail consiste donc à classer vos données selon leur sensibilité, puis à exiger le bon niveau sur le bon pilier.
Les bénéfices de la souveraineté des données
Traitée comme une contrainte de conformité, la souveraineté coûte. En revanche, traitée comme un critère de décision, elle rapporte.
- La souveraineté des données rend la conformité démontrable. Une évaluation appuyée sur les quatre piliers tient devant la Commission d’accès à l’information. Par contre, une case cochée « hébergé au Canada » ne suffit pas.
- Elle protège votre marge de négociation. Une organisation capable de migrer négocie ses renouvellements. Celle qui ne l’est pas les subit.
- Elle devient un argument commercial. Prenons un sous-traitant ou un distributeur qui remplit avec précision un questionnaire de sécurité fournisseur. Il se distingue de ceux qui répondent par une brochure.
- Elle renforce la résilience. Une dépendance identifiée se planifie. À l’inverse, une dépendance découverte pendant une crise coûte beaucoup plus cher.
Le Québec commence d’ailleurs à structurer la question. L’OBNL Données souveraines Québec, dont Eficio est membre, publiera sa feuille de route le 13 octobre 2026 au Printemps numérique, à Montréal. Ce document propose notamment un label de souveraineté à niveaux. Un audit factuel servira de base à ce label, plutôt qu’une simple déclaration du fournisseur. Le principe est sain : une souveraineté se mesure et se démontre.
Évaluer la souveraineté des données : une décision plus complexe qu’elle en a l’air
Évaluer sa souveraineté exige de croiser des compétences rarement réunies dans une même équipe. D’abord, le pilier légal relève du droit et de l’approvisionnement. Ensuite, le pilier opérationnel demande de comprendre comment un fournisseur organise son soutien au quotidien. Quant au pilier technique, il fait appel à l’architecture et à la cybersécurité. Enfin, la localisation exige de cartographier des flux de données que personne n’a documentés.
S’ajoutent les arbitrages. Un fournisseur canadien plus souverain offre parfois moins de services qu’un géant américain de l’infonuagique, ce qu’on appelle un « hyperscaler ». Une architecture hybride réduit l’exposition, mais elle ajoute de la complexité à exploiter. Les grands fournisseurs rédigent leurs contrats pour se protéger. Pendant ce temps, les offres dites souveraines se multiplient, et leur définition varie d’un vendeur à l’autre.
Ces décisions engagent la direction, pas seulement l’équipe TI. Elles touchent le risque, les contrats, la conformité et la capacité de l’entreprise à changer de cap.
Nos CIO accompagnent les dirigeants dans ces choix, en mandat fractionnel ou dans le cadre d’un diagnostic CIO360. Concrètement, ils cartographient vos données et leurs flux. Ils évaluent chacun de vos fournisseurs sur les quatre piliers et lisent les clauses qui comptent. Puis, ils bâtissent avec vous une feuille de route. Celle-ci place le bon niveau de souveraineté là où il protège la valeur de l’entreprise.
Votre souveraineté sera définie, par vous ou par vos fournisseurs
Il reste deux options. La première : définir vous-même, pilier par pilier, le niveau de souveraineté des données dont votre organisation a besoin. La seconde : laisser vos fournisseurs le définir à votre place, dans des contrats que vous n’avez pas rédigés.
Classer avant d’héberger. Mesurer avant de signer. Exiger avant de dépendre.
Questions fréquentes sur la souveraineté des données
Qu’est-ce que la souveraineté des données ?
La souveraineté des données est le niveau de contrôle qu’une organisation conserve sur ses données, peu importe où on les héberge. Elle se mesure sur quatre piliers : la localisation des données, la souveraineté opérationnelle, la souveraineté légale et la souveraineté technique. Ainsi, un fournisseur peut être souverain sur un pilier et exposé sur un autre.
Pourquoi un hébergement au Canada ne garantit-il pas la souveraineté des données ?
Parce que la localisation n’est qu’un des quatre piliers. Un fournisseur dont la maison mère relève du droit américain reste soumis au CLOUD Act. Cette loi l’oblige à divulguer les données sous son contrôle, peu importe leur emplacement. De plus, les accès administrateurs depuis l’étranger et les sauvegardes copiées hors du pays créent d’autres expositions. Un centre de données à Montréal règle donc la localisation, mais pas le pilier légal ni le pilier opérationnel.
Quelle est la différence entre la localisation des données et la souveraineté légale ?
La localisation répond à la question « où est la donnée ? ». La souveraineté légale, elle, répond à la question « quelle loi peut forcer mon fournisseur à la remettre ? ». Les deux peuvent diverger complètement. Par exemple, une donnée qu’un fournisseur américain héberge au Québec est localisée ici, mais une juridiction étrangère peut y accéder. Une évaluation sérieuse traite donc les deux séparément.
Qu’exige la Loi 25 avant de confier des renseignements personnels à un fournisseur infonuagique hors Québec ?
Depuis le 22 septembre 2023, une entreprise doit réaliser une évaluation des facteurs relatifs à la vie privée avant de communiquer des renseignements personnels hors Québec. Cette évaluation tient compte de la sensibilité des renseignements et de leur finalité. Elle considère aussi les mesures de protection et le régime juridique du territoire visé. L’entreprise ne peut communiquer les renseignements que si la protection est adéquate. Enfin, une entente écrite doit encadrer la communication.
Comment savoir si mon organisation a perdu sa souveraineté technique ?
Surveillez trois signaux. D’abord, vous ne détenez pas vos propres clés de chiffrement. Ensuite, vous ne pourriez pas extraire vos données dans un format exploitable sans l’aide du fournisseur. Enfin, une migration vers un concurrent vous obligerait à reconstruire vos processus. Si vos renouvellements augmentent sans réelle marge de négociation, la dépendance est déjà installée.
Par où commencer une démarche de souveraineté des données ?
Par la classification. Toutes les données n’exigent pas le même niveau de souveraineté. Viser le maximum partout coûte cher sans protéger davantage. On classe d’abord les données selon leur sensibilité, puis on cartographie leurs flux. Ensuite, on évalue chaque fournisseur sur les quatre piliers. Les investissements visent alors les données dont l’exposition menace la conformité, les contrats clients ou la continuité des opérations. Il nous fera plaisir d’en discuter avec vous. Contactez-nous.
Transparence : j’ai écrit cet article avec l’aide de l’IA pour la recherche, la structure et la révision linguistique.
Sources
- 18 U.S.C. § 2713 (CLOUD Act), Legal Information Institute, Cornell Law School
- Sénat français, commission d’enquête sur la commande publique, audition du 10 juin 2025
- Sécurité publique Canada, documentation sur le CLOUD Act
- McCarthy Tétrault, entrée en vigueur de la réforme de la vie privée au Québec
- ISO/IEC 19941:2017, Cloud computing, interopérabilité et portabilité
- Site de l’OBNL DSQ
Inscrivez-vous à l’infolettre Eficio et soyez le premier à recevoir notre actualité !